Headlines News :
Con tecnología de Blogger.

Despedida de Cristian Pérez - Sí a la Paz

Colombia: Falsa Democracia

Colombia: Falsa Democracia
Falsa democracia

RECOMENDADO CAMBIO TOTAL

[Colombia] Falsa democracia II: la democracia burguesa

Hernando Vanegas Toloza, Postales de Estocolmo. En el artículo de ayer abordamos, someramente, la historia de la democracia burguesa ...

Hey loco, No dispares!

Vamos a Cuentiarnos la Paz

LOS RICOS NO VAN A LA GUERRA

Blog ESTADÍSTICAS

BLOG DESTACADO

Mostrando las entradas con la etiqueta ataque cibernético. Mostrar todas las entradas

"¡Actualicen sus sistemas ahora mismo!": Aparecen nuevas versiones del virus 'extorsionador'

RT en español.

Tras el ataque del virus informático WannaCry, que afectó a varias decenas de países, nuevas versiones del 'malware' se extienden por el mundo.
Una nueva amenaza en ciernes. Tras el ciberataque global con el virus 'extorsionador' WannaCry, que ha dejado ya unas 200.000 víctimas en al menos 150 países, nuevas versiones de este 'malware' informático han sido detectadas, informa el portal MotherBoard.
Las nuevas versiones del virus 'extorsionador', cuyo objetivo es 'secuestrar' los archivos de una computadora para posteriormente pedir su 'rescate' a los usuarios a cambio de una suma de dinero, actúan, diferencia de su predecesor, de forma diferente. En el caso de la detección del dominio no se detendrían, detalla el portal Web.
Sin embargo, el director global del equipo de Investigación y Análisis del Laboratorio Kaspersky, Costin Raui, explicó en su cuenta de Twitter el pasado domingo tras analizar todas las nuevas versiones que estas operan bajo la lógica del comando de apagado interno. "No hemos detectado aún nuevas versiones sin interruptores de apagado", afirmó el especialista informático.
El virus trabaja bajo la lógica de conexión a una página webno registradacomo comando para su apagado. Tras el ataque un programador británico que estudió el virus logró detectarlo al detener a WannaCry. No obstante, el especialista informático y autor del blog MalwareTechBlog afirmó: "Es muy importante que todo el mundo entienda que [los ciberdelincuentes] solo tienen que cambiar el código para volver a lanzar el ataque". "¡Actualicen sus sistemas operativos ahora mismo!", recomendó el especialista en un tuit.
Los expertos han señalado que dicho programa malicioso fue desarrollado secretamente por la Agencia de Seguridad Nacional de EE.UU. (NSA, por sus siglas en inglés). Varias fábricas, hospitales e incluso entidades gubernamentales han paralizado parcial o totalmente sus operaciones tras la infección.

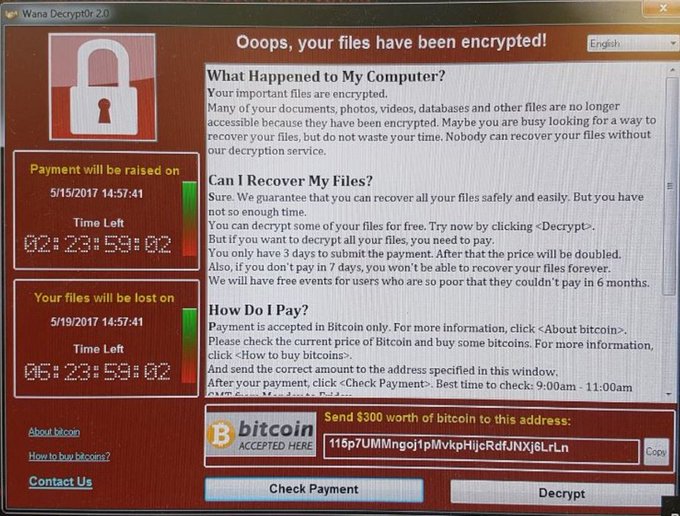
Un masivo ataque cibernético con un virus 'extorsionador' se extiende por el mundo

RT en español.

Al menos 74 países se han visto infectados por unos 45.000 ataques de un malicioso programa informático que encripta las computadoras y demanda dinero para desbloquearlas.
Síguenos en Facebook
El virus informático que en un principio parecía afectar aisladamente hospitales en Inglaterra se ha esparcido a decenas de países, entre ellos EE.UU., Canadá, China, Italia, Taiwán y Rusia. Se trata de WannaCry, un programa informático cuyo objetivo es 'secuestrar' los archivos de una computadora para posteriormente pedir su 'rescate' a los usuarios a cambio de una suma de dinero. 
La compañía rusa de seguridad informática Kaspersky ha detectado más de 45.000 ataques en 74 países alrededor del mundo. Medios comunican que compañías como Telefónica en España y Megafon en Rusia se han visto afectadas.
"Una ventana emergente de un virus de bitcóin se ha infiltrado en la red, pidiendo a los usuarios el pago de 300 dólares a cambio de permitir el acceso al sistema. No se puede pasar más allá de esta pantalla", había informado un empleado informático del Servicio Nacional de Salud de Inglaterra (NHS, por sus siglas en inglés). Al menos 25 organizaciones de esa entidad han sido víctimas de los ataques, que han dejado serias consecuencias de salud pública.
"El tamaño del ataque nos hace pensar que tal vez no se trate de lobos solitarios", afirma para RT el bloguero José Luis Camacho, argumentando que ataques de esta envergadura requieren importante financiamiento. "No es descartable que detrás de estos ataques se encuentre alguna oscura rama de los servicios de Inteligencia de algún quizás lejano país", añade el bloguero.
Parte del código de este virus correspondería a una 'ciberarma' de la Agencia de Seguridad Nacional de EE.UU. (NSA, por sus siglas en inglés) llamada EternalBlue, según informa Bleeping Computer. Con esta herramienta, el ataque aprovecha una conocida brecha de seguridad del sistema operativo Windows que permite tomar el control de una computadora.
 

Dossier Álvaro Uribe Vélez

Colombia Invisible - Unai Aranzadi

Tendencias

.

Basta de Terrorismo de Estado

Support : Creating Website | Johny Template | Mas Template
Copyright © 2011. CambioTotalRevista - All Rights Reserved
Template Created by Creating Website Published by Mas Template
Proudly powered by Blogger